ホームページが改ざんされたと分かると、多くの会社は、まず見覚えの無いファイルを消し、表示を元に戻そうとします。ただ、記録を残さずに消すと、どこから入られたかが分からなくなります。入口が開いたまま表示だけ戻すと、数日から数週間で同じように改ざんされます。
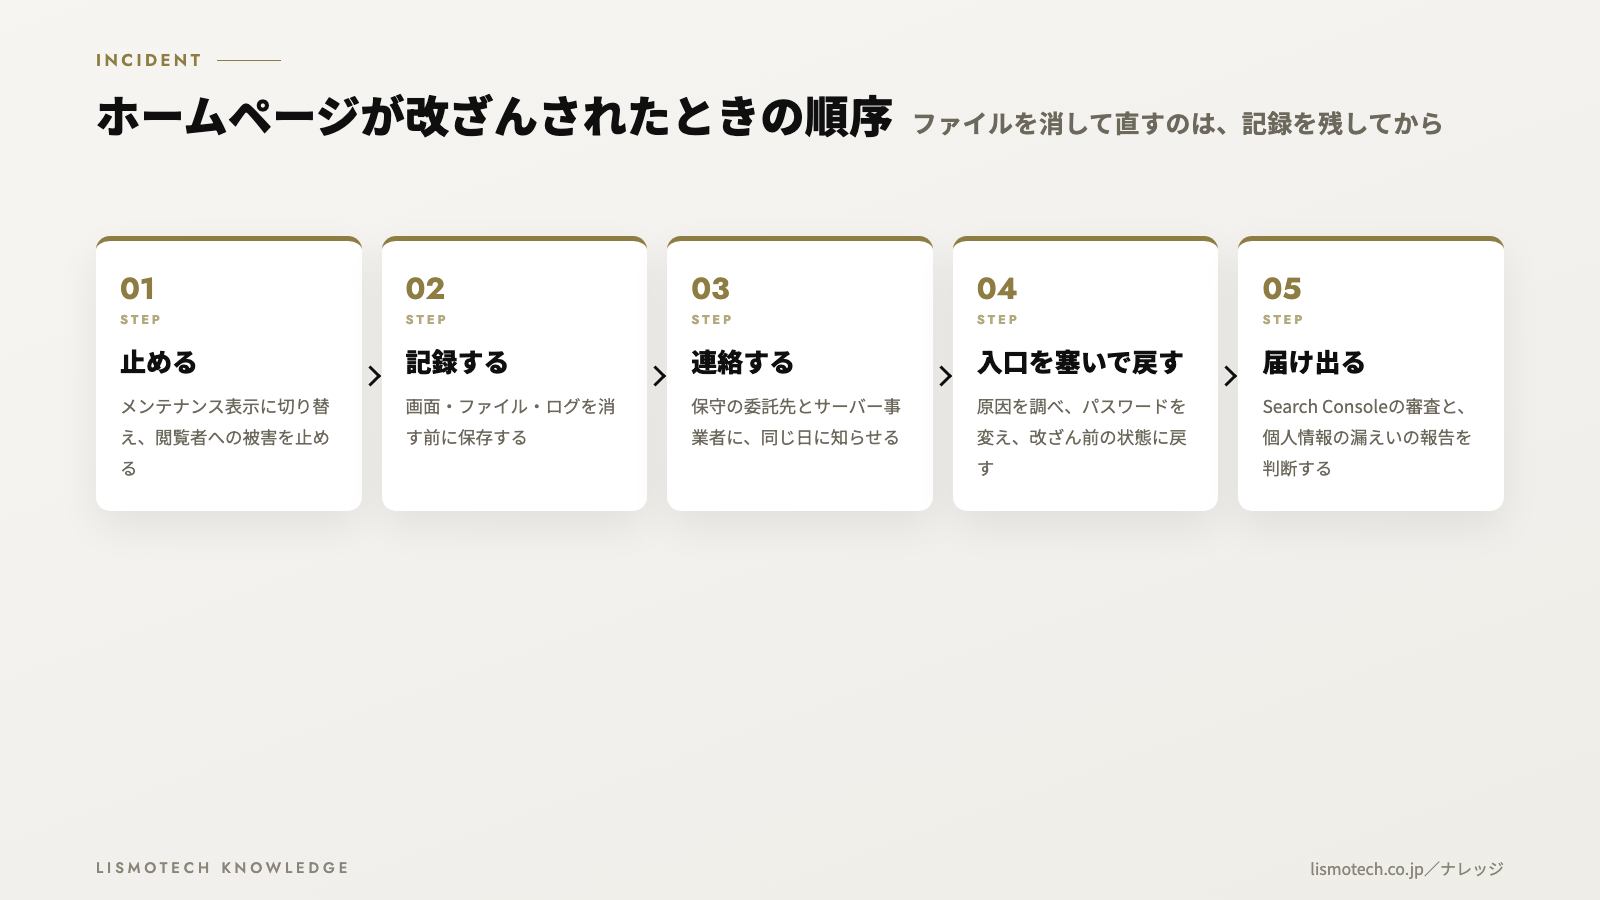
改ざんの対応で大事なのは、技術よりも順序です。止める、記録する、連絡する、入口を塞いで戻す、必要な届け出をする。この順序を知っているかどうかで、復旧までの期間と、取引先や顧客への影響が変わります。
この記事では、改ざんに気づくきっかけ、最初の1時間でやること、原因の調べ方、戻し方、パスワードと入口の塞ぎ方、Search Consoleの審査リクエスト、個人情報が漏れたおそれがあるときの報告、再発を防ぐ体制を整理します。社内に技術の担当がいない中小企業の企業サイトを想定しています。
この記事でわかること
・改ざんに気づいたら、ファイルを消す前に、公開を止めて、記録を残す。消すと原因が追えなくなる
・最初の1時間でやるのは、メンテナンス表示への切り替え、画面とログの保存、委託先とサーバー事業者への連絡の3つ
・戻すのは、入口(古いプラグイン、漏れたパスワード、前の委託先の接続情報など)を特定して塞いでから。順序を逆にすると再発する
・バックアップから戻すときは、改ざんより前の日付のものを選ぶ。いつ改ざんされたかが分からないと、選べない
・Search Consoleに警告が出ていれば、サイト全体を直してから審査をリクエストする。Googleは審査に数日から数週間かかるとしている
・問い合わせフォームの内容が抜き取られたおそれがあれば、件数が少なくても個人情報保護委員会への報告の対象になりうる。発覚から3〜5日以内に速報が求められる
改ざんに気づくきっかけ|社内より先に、外から知らされることが多い
最初に全体の答えを示します。ホームページの改ざんは、表示が明らかに崩れる形より、見た目は変わらずに裏で何かが仕込まれる形のほうが多くあります。そのため、社内で気づくより先に、顧客、取引先、Google、サーバー事業者から知らされることが少なくありません。
| きっかけ | 起きていることの例 |
|---|---|
| 検索結果に、見覚えの無いページや外国語のタイトルが出る | サイトの中に、スパムのページが大量に作られている |
| スマホで開くと、別のサイトへ飛ばされると言われる | 特定の端末や、検索から来た人だけを転送するコードが仕込まれている |
| ブラウザや検索結果に、危険なサイトという警告が出る | Googleがマルウェアや不正な誘導を検出している |
| Search Consoleから「セキュリティの問題」の通知が届く | ハッキングされたコンテンツや、マルウェアが検出されている |
| サーバー事業者から、不正なファイルや大量のメール送信の連絡が来る | サーバーが、スパムメールの送信や攻撃の踏み台に使われている |
| Google広告が不承認になり、理由がサイトの安全性にある | リンク先のサイトが侵害されていると判断されている |
| 管理画面に、知らない管理者のアカウントがある | 管理画面への侵入を許している |
特に、転送のコードは、管理者がログインしているときや、パソコンから直接アクセスしたときには動かないように作られていることがあります。「自分で開いたら普通に見えた」は、改ざんされていない根拠になりません。知らせてくれた人に、どの端末で、どこから開いたときに起きたかを聞いておきます。
最初の1時間でやること|止める、記録する、連絡する
改ざんに気づいた直後にやることは3つです。この段階では、原因を調べたり、ファイルを消したりしません。
| やること | 具体的に | やらないと |
|---|---|---|
| 止める | サーバーの管理画面やプラグインで、メンテナンス表示に切り替える。難しければ、サーバー事業者にサイトの公開停止を相談する | 閲覧者がマルウェアに感染する、偽のページに誘導されるなど、被害が広がる |
| 記録する | おかしな表示の画面を、URLと日時が分かる形で保存する。サーバーのアクセスログとエラーログ、サイトのファイル一式とデータベースを、今の状態のまま複製する | どこから、いつ入られたかが後から追えない。報告に必要な事実も残らない |
| 連絡する | 保守の委託先(または制作会社)と、サーバー事業者に、同じ日に連絡する。社内では、判断する責任者を1人決める | 対応が担当者の手元で止まり、判断が遅れる |
アクセスログは、サーバーによっては一定の期間で消えます。記録の保存は、翌日に回すと取れなくなることがあるため、止めるのと同じ日に行います。記録が取れる前にファイルを消したくなったら、止めるだけで被害は十分に抑えられていることを思い出してください。
この時点で、サーバーや管理画面に入れる人と、その情報がどこにあるかが分からない会社は、それ自体が対応を遅らせる原因です。契約の名義と接続情報の管理は企業サイトのサーバーはどう選ぶか|性能の比較より先に、契約の名義と、更新・バックアップを誰が持つかを決めるで扱っています。
原因を調べる|入口は、いくつかの型に絞られる
中小企業の企業サイト、特にWordPressのサイトで入口になるものは、いくつかの型に絞られます。調べる目的は犯人を探すことではなく、戻したあとに塞ぐべき入口を特定することです。
| 入口の型 | 確認すること | 塞ぎ方 |
|---|---|---|
| 古いWordPress本体・プラグイン・テーマ | 更新が止まっているもの、配布が終了しているものが無いか | 更新する。配布が終わったものは、代わりを探して入れ替える |
| 推測されやすい、使い回したパスワード | 管理画面、サーバー、FTP、データベースのパスワードが、他でも使われていないか | すべて変更し、管理画面は2段階認証を有効にする |
| 前の委託先や退職者の接続情報 | 以前の制作会社や担当者が、今も入れるアカウントや接続情報が残っていないか | 不要なアカウントを削除し、接続情報を変更する |
| 管理者のパソコンの感染 | サイトの管理に使うパソコンが、マルウェアに感染していないか | パソコンを調べてから、パスワードを変更する。順序が逆だと、変えたパスワードも盗まれる |
| 同じサーバーの別のサイト | 同じ契約の中に、放置している古いサイトやテスト用のサイトが無いか | 使っていないサイトは削除する。残すなら同じように更新する |
アクセスログと、ファイルが変更された日時を照らし合わせると、最初に入られた時期と入口が絞れることがあります。自社で判断が難しい場合は、この段階を保守の委託先やセキュリティの専門の事業者に任せます。ただ、任せる場合でも、上の表のうち、パスワードとアカウントの棚卸しは自社でしか分からないことが多くあります。
戻し方|バックアップから戻すか、作り直すか
入口が分かり、塞ぐ準備ができたら、サイトを改ざん前の状態に戻します。戻し方は、改ざんより前のバックアップがあるかどうかで決まります。
| 状況 | 戻し方 | 注意点 |
|---|---|---|
| 改ざんの時期が分かり、それより前のバックアップがある | そのバックアップから戻し、戻した直後に更新とパスワードの変更を行う | 戻したバックアップにも、古いプラグインが含まれている。戻しただけでは入口が開いたまま |
| 改ざんの時期が分からない、バックアップの保存期間が短い | WordPress本体・プラグイン・テーマを公式の配布元から入れ直し、記事と画像だけを確認しながら移す | データベースの中に不正なコードが残っていないかも確認する |
| バックアップが無い、サイトが古く更新も難しい | 作り直しを検討する | 作り直しの間も、改ざんされたサイトは止めたままにする |
見覚えの無いファイルを1つずつ消して直す方法は、確実に全部を見つけられる保証がありません。改ざんの多くは、目立つファイルとは別に、後から入り直すための仕掛け(バックドア)を残します。1つでも残れば、塞いだつもりでも再び入られます。
バックアップの保存期間が短いと、気づいたのが改ざんの2週間後だった場合に、戻せる版がすべて改ざん後のものになります。保存期間と戻す手順は、前述のサーバーの記事の確認項目で、事前に確かめておきます。
入口を塞ぐ|パスワードは、すべて、同じ日に変える
戻したあとに、入口を塞ぎます。パスワードの変更は、1つだけでは足りません。どれが漏れたかを特定できないことが多いため、サイトに関わるものは同じ日にすべて変更します。
| 変更するもの | あわせてやること |
|---|---|
| WordPressなどの管理画面の全アカウント | 知らない管理者を削除する。不要な権限を下げる。2段階認証を有効にする |
| サーバーの管理画面 | ログインできる人を見直す。通知の届く先を確認する |
| FTP・SSHなどの接続情報 | 前の委託先や退職者が知っている情報を無効にする |
| データベースのパスワード | WordPressの設定ファイルの値も合わせて変える |
| ドメインの管理画面 | サイトの改ざんとは別の経路だが、同じパスワードを使っていれば変える |
パスワードを変える前に、管理に使っているパソコンが感染していないかを確認します。パソコンが感染したままだと、変えたパスワードもそのまま盗まれます。
Search Consoleの警告と、検索結果の回復
改ざんをGoogleが検出していると、Search Consoleの「セキュリティの問題」に、ハッキングされたコンテンツ、マルウェア、ソーシャルエンジニアリングなどの問題が表示されます。検索結果やブラウザで警告が出ている場合、閲覧者の多くはサイトに入る前に離れます。
Googleのヘルプでは、問題をサイト全体で修正し、修正を確認してから、「審査をリクエスト」で修正内容を説明する手順が示されています。一部だけを直して申請しても通りません。審査は、ほとんどの場合、数日から数週間かかるとされています。
| 確認すること | 理由 |
|---|---|
| Search Consoleにサイトが登録されているか | 登録が無いと、警告の詳細も、審査のリクエストも行えない。所有確認は改ざんの対応中でも行える |
| 「セキュリティの問題」と「手動による対策」の両方 | 改ざんの内容によって、どちらに表示されるかが違う |
| 作られたスパムのページのURL | 削除したページが、存在しないことを示す応答(404か410)を返しているか確かめる |
| サイトマップ | 改ざんで書き換えられていないか。不正なURLが含まれていないか |
大量のスパムのページが検索結果に残っている場合は、削除したページが存在しないことを返していれば、時間とともに検索結果から消えていきます。Search Consoleの見方はSearch Consoleで最初に見る3つの画面|順位が分かっても打ち手にならない理由、検索に出なくなったページの切り分けはページがインデックスされない原因と確認の順序|検索に出ない状態を切り分けるで扱っています。
個人情報が漏れたおそれがあるとき|件数が少なくても報告の対象になりうる
問い合わせフォームや会員の情報をサイトで扱っている場合は、改ざんによって個人情報が抜き取られていないかを確認します。個人情報保護委員会は、不正の目的をもって行われたおそれがある行為による個人データの漏えい等を、報告が必要な類型の1つとしています。不正アクセスによる漏えいはこれにあたりうるため、件数が1,000人以下でも報告の対象になることがあります。
| 報告が必要な類型(個人情報保護委員会) | サイトの改ざんでの例 |
|---|---|
| 要配慮個人情報が含まれる漏えい等 | 病歴などを入力する問い合わせフォームの内容が抜き取られた |
| 財産的被害が生じるおそれがある漏えい等 | 決済に使うカードの情報が入力画面で盗まれた |
| 不正の目的をもって行われたおそれがある行為による漏えい等 | 不正アクセスでフォームの送信内容やデータベースが持ち出された |
| 本人の数が1,000人を超える漏えい等(民間事業者) | 会員のデータベースがまとめて持ち出された |
報告は、発覚日から3〜5日以内に速報、30日以内に確報(不正の目的によるものは60日以内)とされています。漏えいが確定していなくても、「おそれ」の段階で対象になる点に注意が必要です。報告の要否と本人への通知は、個人情報保護委員会の案内を確認し、判断に迷う場合は弁護士などの専門家に相談してください。
ここで「記録する」の段階が効いてきます。いつから、どのページで、どの情報が影響を受けたかを示せないと、報告の範囲も、本人への説明も決められません。プライバシーポリシーなど、サイトに置く表記は企業サイトに必要な表記の整理|プライバシーポリシーと、特商法表記が要る条件で扱っています。
取引先・顧客への説明|分かっていることと、分かっていないことを分ける
改ざんを外から知らされた場合、知らせてくれた相手や、サイトを見た可能性のある取引先への説明が必要になります。説明では、分かっていることと、調査中のことを分けて書きます。分かっていないことを「影響はありません」と断定すると、後から訂正したときに信用を大きく損ないます。
- いつ気づき、いつサイトを止めたか
- 閲覧者に起きた可能性があること(別のサイトへの転送、警告の表示など)と、閲覧した人に確認してほしいこと
- 個人情報への影響(調査中の場合は、調査中であることと、結果を知らせる時期)
- 再開の見込みと、問い合わせの窓口(サイトのフォームが止まっている間の連絡先)
サイトを止めている間は、問い合わせフォームも止まります。電話やメールの窓口を、メンテナンス表示の画面に載せておきます。
再発を防ぐ|技術より、更新と権限の担当を決める
改ざんを一度受けたサイトは、同じ手口で再び狙われやすくなります。再発を防ぐのは、高価なセキュリティ製品より、更新と権限の管理を誰がいつ行うかを決めることです。
| 決めること | 頻度の目安 | 担当 |
|---|---|---|
| WordPress本体・プラグイン・テーマの更新 | 月1回以上。緊急の修正が出たら随時 | 保守の委託先か、社内の担当者 |
| 使っていないプラグイン・テーマ・アカウントの削除 | 四半期に1回 | 同上 |
| バックアップから戻せるかの確認 | 年1回 | 同上 |
| 管理画面とサーバーに入れる人の棚卸し | 委託先や担当者が変わったとき | 社内の責任者 |
| Search Consoleの通知の届く先の確認 | 担当者が変わったとき | 社内の責任者 |
保守で何をどの頻度で行うかはホームページの保守運用とは?何を、どの頻度でやるのかで扱っています。問い合わせフォームに届く迷惑な送信は、改ざんとは別の問題ですが、対策は問い合わせフォームのスパム対策|本物の問い合わせを減らさずに止める順序にまとめています。制作会社との契約が切れていて保守の担当がいない場合は、ホームページの制作会社を変更する手順|引き継げるものと、作り直しになるもので引き継ぎの手順を扱っています。
自社で対応できる会社と、外部に任せたほうがよい会社
自社で対応できる会社
- サーバーと管理画面に入れる人が社内に2人以上いて、改ざん前のバックアップから戻したことがある会社
- 表示の改ざんだけで、フォームや会員の情報を扱っていない会社。ただし、原因の特定に自信が無ければ、その部分だけ外部に任せる
外部に任せたほうがよい会社
- 問い合わせフォームや会員機能で、個人情報を扱っている会社。漏えいの有無の調査と、報告の判断が必要になる
- サーバーの契約者や接続情報が、社内で分からない会社
- 一度戻したのに、再び改ざんされた会社。入口かバックドアが残っている
- 決済の画面を持つネットショップ。カードの情報が関わる可能性がある
よくある失敗
記録を残す前に、ファイルを消して直す
入口が分からなくなり、同じ入口から再び入られます。報告に必要な事実も残りません。止めるだけで被害は抑えられるため、消すのは記録を残してからにします。
バックアップから戻して終わりにする
戻したサイトにも、入口になった古いプラグインが含まれています。戻した直後に更新とパスワードの変更を行います。
パスワードを1つだけ変える
どれが漏れたかを特定できないことが多いため、管理画面、サーバー、接続情報、データベースを同じ日にすべて変えます。
自分のパソコンで開いて、問題ないと判断する
転送のコードは、管理者や直接のアクセスでは動かないことがあります。知らせてくれた人に、端末と経路を確認します。
「影響はありません」と先に言ってしまう
調査が終わる前の断定は、後から訂正する原因になります。分かっていることと、調査中のことを分けて伝えます。
よくある質問
改ざんされたら、警察に相談すべきですか
不正アクセスによる被害として、都道府県警察のサイバー犯罪の相談窓口に相談できます。相談の際にも、記録した画面やログが必要になります。
サイトを止めると、検索順位は下がりますか
短期間のメンテナンス表示で、評価がすぐに失われることは考えにくいです。改ざんされたまま公開を続け、警告が出ている状態のほうが、閲覧者と検索の両方で影響が大きくなります。
セキュリティのプラグインを入れておけば防げますか
不正なログインの制限や、ファイルの変更の検知には役立ちます。ただし、本体や他のプラグインの更新が止まっていれば、入口は残ります。プラグインを増やすことは、更新の対象を増やすことでもあります。
改ざんの対応を制作会社に頼むと、費用はどのくらいですか
原因の調査の範囲、戻せるバックアップの有無、作り直しが必要かどうかで大きく変わります。見積もりでは、調査、復旧、再発防止の作業が、それぞれ含まれているかを確認してください。
WordPress以外のサイトでも、同じ順序ですか
同じです。止める、記録する、連絡する、入口を塞いで戻す、届け出るの順序は、使っている仕組みに関係なく変わりません。入口の型が、仕組みによって変わります。
まとめ
ホームページが改ざんされたときは、ファイルを消して直す前に、公開を止め、記録を残し、関係者へ連絡します。記録を残さずに消すと入口が分からなくなり、入口を塞がずに戻すと、同じ手口で再び改ざんされます。
戻すときは、改ざんより前のバックアップを使うか、公式の配布元から入れ直し、戻した直後に更新とすべてのパスワードの変更を行います。Search Consoleに警告が出ていれば、サイト全体を直してから審査をリクエストします。フォームの内容などが抜き取られたおそれがあれば、件数が少なくても、発覚から3〜5日以内の速報が求められることがあります。
改ざんされたサイトの作り直し、サーバーと管理画面の権限の整理、公開後の保守の体制づくりまではWEB制作・ホームページ制作で承っています。これまでの制作物は制作実績、会社紹介資料は資料ダウンロードから、ご相談はお問い合わせからご連絡ください。