2026年10月21日、PHPの開発元は、認証なしでサーバー上のプログラムを実行されるおそれのある重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619。通称PHP2shell)を公表し、修正版を公開しました。政府機関や大手企業がサイトを一時停止し、問い合わせを受けた制作会社も多かったはずです。
このとき企業サイトの担当者が最初に知っておくべきなのは、WordPressの本体やプラグインを更新しても、この種の脆弱性は直らないということです。脆弱性があるのはWordPressを動かしているPHPそのもので、直すのはサーバー側です。そして、サーバーの種類によって、上げるのが事業者なのか、自社や委託先なのかが変わります。
この記事では、今回の件を例に、PHPの脆弱性が公表されたときに自社のサイトで確かめること、誰が上げるか、すぐ上げられないときの判断、上げた後に見る痕跡、委託先への確認のしかたを整理します。PHPの脆弱性は今後も見つかるため、次に備えて決めておくことまで扱います。WordPressなどPHPで動くサイトを運用している会社を想定しています。
この記事でわかること
・PHPの脆弱性は、WordPressの本体・プラグイン・テーマの更新では直らない。サーバー側のPHPを修正版に上げる
・今回の修正版はPHP 8.5.12/8.4.27/8.3.36/8.2.35(2026年10月21日公開)。8.1以前には開発元の修正版が出ない
・共用のレンタルサーバーは事業者が修正を入れることが多い。VPSやクラウドで自社やPHPを入れている場合は、自社か委託先が上げる
・版の番号だけでは判断できないことがある。修正済みかどうかは、サーバー事業者の告知か委託先の回答で確かめる
・すぐ上げられないなら、アクセスの制限か一時停止を、誰がどの基準で決めるかを先に決める。WAFは修正の代わりにならない
2026年10月のPHP2shellで起きたこと
最初に、今回の件の事実を整理します。以下は2026年10月27日時点で、PHPの開発元、IPA(情報処理推進機構)、サーバー事業者が公表している内容です。状況は更新されるため、対応の前に各告知の最新版を確かめてください。
| 項目 | 内容 | 出典 |
|---|---|---|
| 脆弱性 | CVE-2026-109618(メモリ不足のエラー処理に起因)、CVE-2026-109619(リクエスト処理に関連)。悪用されると、外部から任意のコードを実行されるおそれがある | PHP公式、IPA |
| 深刻度 | 2件ともCVSS v4.0で9.2。開発元は「Critical(緊急)」としている | PHP公式 |
| 修正版の公開 | 2026年10月21日 14:00(UTC)=日本時間23時 | PHP公式 |
| 修正版 | PHP 8.5.12、8.4.27、8.3.36、8.2.35 | PHP公式、IPA |
| 8.1以前 | 開発元からの更新は提供されない。IPAは、サポートのある版への更新か、対策済みの製品・サービスへの移行の検討を求めている | PHP公式、IPA |
| 影響する動かし方 | PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeed。開発元はmod_phpで危険が最も高いとしている | PHP公式 |
| 回避策 | 開発元は「完全な回避策は無く、更新だけが安全な選択」としている | PHP公式 |
| 攻撃の状況 | 米国CISAが10月26日に、悪用が確認された脆弱性の一覧(KEV)へ2件を追加。IPAは国内の攻撃事例を確認していない(10月27日時点) | IPA |
さくらインターネットは、レンタルサーバーで提供しているPHPに修正を適用し、サポートの終わった版にも適用したと告知しています。一方で、利用者が自分でPHPを入れたVPSなどは、利用者が更新するよう案内しています。同じ会社のサーバーでも、契約の種類によって、上げるのが事業者か利用者かが分かれます。
WordPressの更新では防げない理由|直す場所が違う
WordPressのサイトは、層の違う複数のソフトウェアが重なって動いていて、層ごとに更新する場所と担当が違います。管理画面の「更新」で上がるのは上の層だけです。
| 層 | 例 | どこで更新するか | 誰が更新するか |
|---|---|---|---|
| WordPress本体・テーマ・プラグイン | WordPress 6.x、Contact Form 7 など | WordPressの管理画面 | 自社か保守の委託先 |
| PHP | PHP 8.3 など | サーバーの管理画面、またはサーバーに入って操作 | 共用サーバーは事業者(版の切り替えは利用者)。VPS・クラウドは利用者 |
| Webサーバー・OS | Apache、nginx、LiteSpeed、Linux | サーバーに入って操作 | 共用サーバーは事業者。VPS・クラウドは利用者 |
今回の脆弱性はPHPの層にあります。WordPressのプラグインの脆弱性であれば、管理画面でプラグインを更新すれば直りますが、PHPの層の問題は、上の層をいくら新しくしても残ります。
PHPの版を上げる作業そのものと、上げる時期の決め方はWordPress本体とPHPの更新はいつ行うか|不具合を恐れて止めるより先に、サポートの期限と、上げる前後に確かめる画面を決めるで扱っています。この記事は、脆弱性が公表されたときの初動に絞ります。
最初に確かめること|今の版と、誰が上げるか
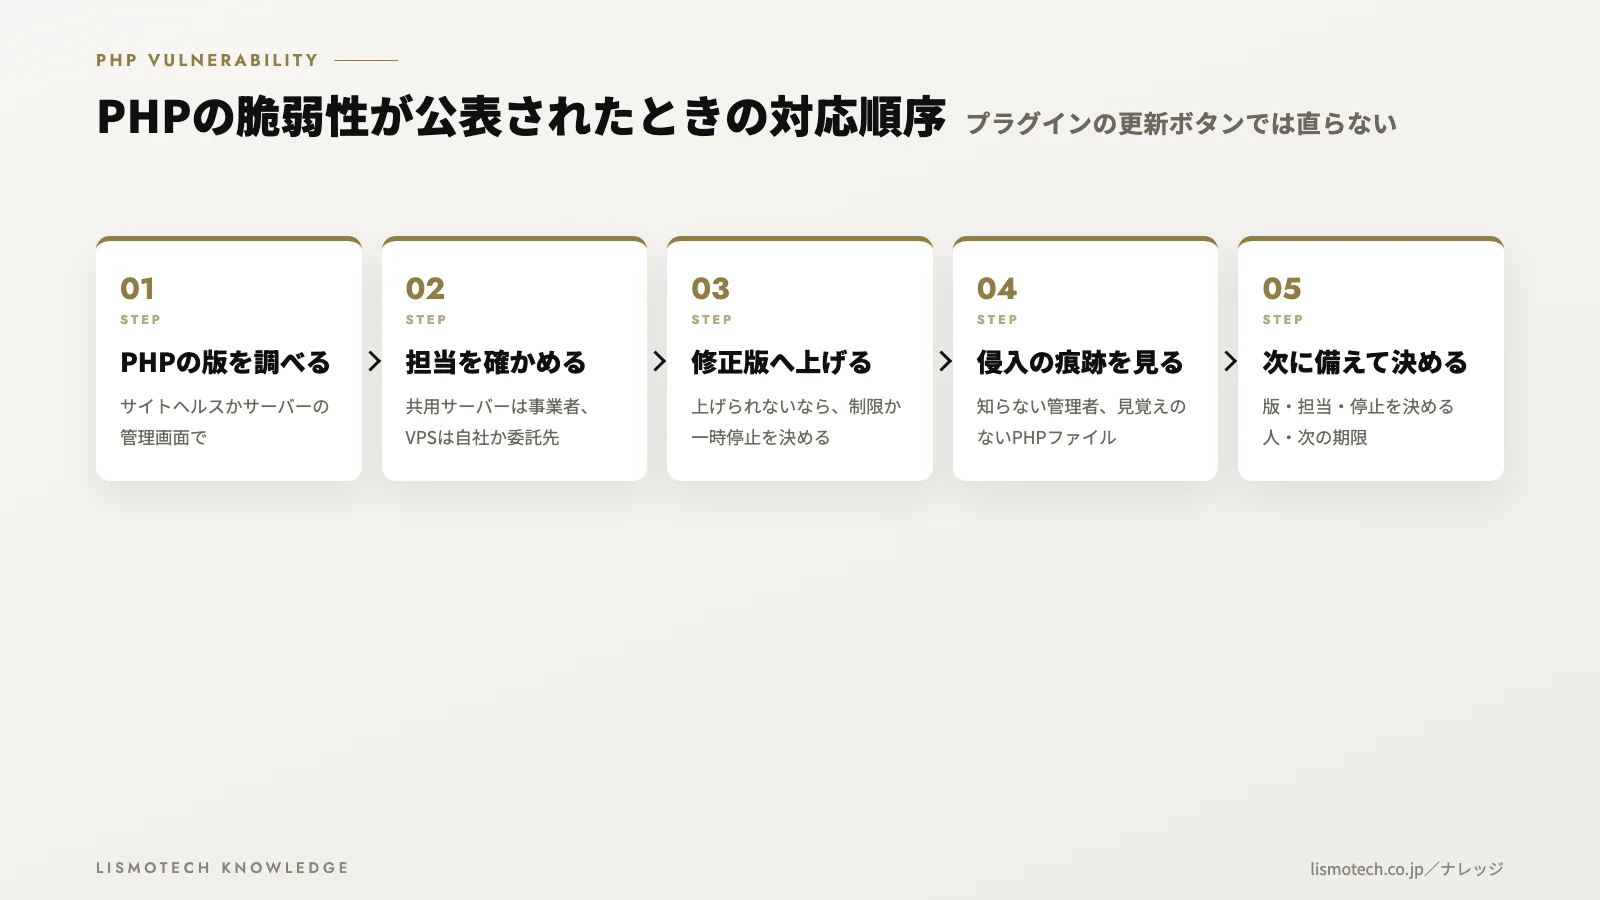
公表を知ったら、まず「今のPHPの版」と「誰が上げるか」の2つを確かめます。この2つが分かれば、自社で動くのか、事業者の対応を待って確かめるのか、委託先に頼むのかが決まります。
今の版を調べる
WordPressの管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」に、PHPの版が表示されます。サーバーの管理画面でも、ドメインごとのPHPの版を確かめられます。
見るのは「8.3」のような2つ目の数字までではなく、「8.3.36」のような3つ目の数字までです。今回の修正は3つ目の数字の更新で配られたため、8.3であっても8.3.36より前なら修正されていません。
サーバーの種類で、誰が上げるかが決まる
| サーバーの種類 | PHPを上げるのは | 自社でやること |
|---|---|---|
| 共用のレンタルサーバー | 事業者が修正を入れることが多い | 事業者の告知で、自社の契約で使っている版が修正済みかを確かめる。サポートの終わった版を使っているなら、サポートのある版へ切り替える |
| WordPress専用のマネージドサーバー | 事業者 | 告知を確かめる。版の切り替えを利用者に求めている場合は、その指示に従う |
| VPS・クラウドで、自社や委託先がPHPを入れた | 自社か委託先 | すぐに修正版へ上げる。誰が上げるかが決まっていなければ、その日のうちに決める |
| 制作会社や保守会社のサーバーに預けている | 預け先 | 預け先に、修正済みかどうかと日時を書面で確かめる |
自社のサイトがどの種類のサーバーに載っているか分からない場合は、そこが最初の課題です。契約の名義、管理画面に入れる人、更新の担当の決め方は企業サイトのサーバーはどう選ぶか|性能の比較より先に、契約の名義と、更新・バックアップを誰が持つかを決めるで扱っています。
版の番号だけで判断しないほうがよい場合
Linuxの配布元や長期サポートを提供する事業者は、古い版の番号のまま修正だけを取り込むことがあります(バックポート)。この場合、表示される版の番号が「8.3.36より前」でも修正済みのことがあり、逆に番号だけを見て安心することもできません。
共用サーバーやVPSの標準のPHPを使っている場合は、版の番号ではなく、事業者や配布元の告知で修正済みかを確かめます。告知が見つからなければ、問い合わせて回答を残します。
すぐに上げられないとき|制限か一時停止を、誰が決めるか
修正版へすぐ上げられない場合に取れる手は、アクセスの制限か、サイトの一時停止です。IPAは、更新や移行までの間は暫定の対策やアクセス制限を行い、それが難しい場合は外部からのアクセスを遮断するか、サービスの停止を検討するよう求めています。今回、政府機関や大手企業がサイトを一時停止したのは、この判断です。
| 状況 | 取れる手 | 判断の目安 |
|---|---|---|
| 修正版へ上げれば済むが、確認の時間が取れない | 先に上げて、表示とフォームを確かめる | 今回のように悪用が確認された脆弱性では、確認を待つより上げるほうを優先する |
| PHP 8.1以前で、修正版が出ない | サポートのある版へ上げる。上がるまでは制限か停止 | 事業者や配布元が古い版に修正を入れているなら、その告知を確かめた上で、上げる期限を決める |
| 古いテーマやプラグインが新しい版で動かない | 制限か停止で時間を作り、改修・置き換え・作り直しを決める | 止めている間に失う問い合わせと、侵入されたときの復旧の手間を比べる |
| 管理画面だけを守りたい | 管理画面への接続元を絞る | 今回の脆弱性は管理画面に限らないため、これだけでは足りない |
WAFは修正の代わりにならない
WAF(Webアプリケーションファイアウォール)の提供会社の中には、今回の攻撃を検知するルールを用意したところがあります。ただし、提供会社自身が「公式の修正を当てるまでの間の保護」と位置づけています。開発元も「完全な回避策は無い」としています。WAFを入れたことを理由に、PHPを上げる作業を後回しにしないでください。
止める判断を、誰がするか
一時停止で迷うのは、手段より「誰が止めると決めてよいか」です。担当者は止める権限を持たず、決める人は技術の状況が分からない、という状態で時間が過ぎます。
問い合わせフォームや予約・会員の機能があるサイトでは、止めると取りこぼしが出ます。一方で、侵入されると、復旧と調査に加え、個人情報が漏れていれば報告の義務が生じます。どちらの損失を取るかは経営の判断で、その判断をする人を前もって決めておくのが、この記事で最も伝えたいことの1つです。
上げた後に確かめること|表示の確認と、侵入の痕跡
上げた後は、いつもの表示の確認に加えて、修正までの間に入られていないかを見ます。今回の脆弱性は、修正版の公開前から情報が出回っていました。修正した時点で安全になるのは「これから」の分で、それまでに入られていれば、入口を塞いでも中に残ります。
| 見る場所 | 確かめること | 見つかったら |
|---|---|---|
| WordPressのユーザー一覧 | 知らない管理者が増えていないか | 削除する前に画面を記録し、改ざん時の対応へ進む |
| アップロードの置き場所(wp-content/uploads) | 画像の置き場所に、PHPのファイルが置かれていないか | 同上。消すだけでは足りないことが多い |
| サイトの表示 | スマートフォンだけ別のサイトへ転送されないか、知らないページが増えていないか | 同上 |
| Search Console | 「セキュリティの問題」に通知が出ていないか | 同上 |
| サーバーの管理画面・アクセスログ | 事業者からの警告、普段と違うアクセスの増加 | 事業者に問い合わせる |
これらは、今回の脆弱性に限らない、入られたときに残りやすい痕跡の例です。今回の攻撃に固有の痕跡は、2026年10月27日時点で開発元やIPAから示されていません。見つかった場合、または判断がつかない場合の対応の順序はホームページが改ざんされたときの対応|直す前に止めて記録し、戻したあとに入口を塞ぐで扱っています。知らない管理者を見つけやすくするための権限の分け方はWordPressのユーザー権限はどう分けるか|管理者を配らず、人ごとにアカウントを作り、辞めた人の分を消す手順を決めるを参照してください。
表示やフォームの確認は、通常の版上げと同じです。問い合わせフォームは、実際に送信して、通知のメールが届くところまで確かめます。
委託先への確認のしかた|5つを書面で聞く
保守を委託している場合は、「大丈夫ですか」と聞くのではなく、確かめる項目を決めて書面で聞きます。口頭で「対応済みです」と答えてもらっても、何が対応済みなのかが残りません。
| 聞くこと | 聞く理由 |
|---|---|
| 1. 当社のサイトのPHPの版(3つ目の数字まで) | 修正版かどうかを、自社でも確かめられるようにする |
| 2. 修正を適用した日時と、適用したのは誰か(事業者か委託先か) | 修正までの期間に入られていないかを見る範囲が決まる |
| 3. 8.1以前の場合、サポートのある版へ上げる計画と期限 | 修正版が出ない版を、期限なく使い続けないため |
| 4. 侵入の痕跡を確かめたか。確かめた場所と結果 | 修正した時点で安全になるのは、これからの分だけのため |
| 5. 次のPHPのサポート終了日と、上げる時期 | PHP 8.2のセキュリティサポートは2026年12月31日で終わる |
回答が得られない、または保守の範囲外と言われた場合は、範囲を書面で確かめ、必要なら委託先の変更も検討します。保守で何をどの頻度で行うかはホームページの保守運用とは?何を、どの頻度でやるのか、委託先を変える手順はホームページの制作会社を変更する手順|引き継げるものと、作り直しになるもので扱っています。
次に備えて決めておくこと|公表の日に迷わないために
PHPの脆弱性は今回で最後ではありません。公表の日に迷うのは、技術の問題より、版・担当・連絡先・止める判断が決まっていないことが原因です。平時に次の5つを決めておきます。
| 決めること | 中身 | 見直す時期 |
|---|---|---|
| 版と期限の記録 | サイトごとのPHPの版と、そのセキュリティサポートの終了日 | 年1回と、版を上げたとき |
| サーバーの管理画面に入れる人 | 自社の担当者を1人以上。名義とログイン情報を委託先任せにしない | 担当者が変わったとき |
| 告知を受け取る先 | サーバー事業者からのメールを、退職者ではなく共有のアドレスで受ける。IPAの注意喚起も見る | 年1回 |
| 止める判断をする人と基準 | 誰が一時停止を決めるか。フォームや予約があるサイトで、どの状況なら止めるか | 年1回 |
| 戻せる状態 | 直前のバックアップと、戻す手順を一度試してあること | 年1回 |
バックアップの取り方と戻し方はWordPressのバックアップはどう取り、どう戻すか|プラグインの比較より先に、何日前まで戻せるかと、誰が戻すかを決めるで扱っています。PHP 8.2を使っているサイトは、今回の修正版に上げた後も、2026年12月31日のサポート終了までに8.3以上へ上げる計画が要ります。
自社で対応できる会社と、制作会社に任せたほうがよい会社
自社で対応できる会社
- 共用のレンタルサーバーで、事業者の告知を読み、管理画面でPHPの版を確かめ・切り替えられる担当者がいる会社
- 公式の配布テーマと少数のプラグインで作っていて、独自の改修が無い会社
制作会社に任せたほうがよい会社
- VPSやクラウドで、PHPを自社や委託先が入れている会社。上げる作業そのものが利用者側の仕事になる
- PHP 8.1以前で、古いテーマや独自の改修がある会社。修正版が出ないため、版を上げる改修が要る
- 予約・会員・ECなど、止めると売上に直結し、個人情報を扱う機能を持つ会社
- サーバーの名義や管理画面の場所を、自社で把握していない会社
よくある失敗
WordPressとプラグインを更新して、対応したことにする
PHPの層の脆弱性は、管理画面の更新では直りません。サイトヘルスでPHPの版を3つ目の数字まで確かめます。
「8.3だから大丈夫」と2つ目の数字で判断する
修正は3つ目の数字の更新で配られます。8.3でも8.3.36より前なら修正されていません。番号が古くても修正済みのことがあるため、事業者の告知で確かめます。
共用サーバーだから何もしなくてよいと考える
事業者が修正を入れても、サポートの終わった版を使い続けている場合は、事業者がサポートのある版への切り替えを勧めています。切り替えは利用者の操作です。
WAFを入れたので、PHPの更新を後回しにする
WAFは修正までの間の保護で、修正の代わりにはなりません。
修正して終わりにする
修正するまでの間に入られていれば、入口を塞いでも中に残ります。知らない管理者や、画像の置き場所にあるPHPファイルを確かめます。
よくある質問
WordPressを使っていなければ関係ありませんか
今回の脆弱性はPHPそのものにあるため、PHPで動くものすべてが対象です。EC-CUBEなどPHPで作られたほかのソフトウェアや、独自に作ったPHPのプログラムも、サーバーのPHPを修正版に上げる必要があります。
共用のレンタルサーバーを使っています。何をすればよいですか
契約しているサーバー事業者の告知を開き、自社が使っているPHPの版が修正済みかを確かめます。サポートの終わった版(8.1以前)を使っている場合は、事業者が修正を入れていても、サポートのある版への切り替えを計画します。
PHP 7系を使っています。どうすればよいですか
開発元から修正版は出ません。サポートのある版(8.3以上が目安)へ上げることが前提です。古いテーマやプラグインが動かない場合は、上がるまでの間、アクセスの制限か一時停止を検討し、改修・置き換え・作り直しのどれを取るかを決めます。
サイトを一時停止すべきかどうか、どう決めればよいですか
修正版に上げられるなら、止めるより上げることを優先します。上げられず、フォームや会員の機能で個人情報を扱っている場合は、止めることを検討します。誰が決めるかを前もって決めておくと、当日に迷いません。
入られたかどうか、自社で判断できますか
知らない管理者、画像の置き場所のPHPファイル、スマートフォンだけの転送などは、自社でも確かめられます。ただし、見えない形で残る仕掛けもあるため、判断がつかない場合は、サーバー事業者や制作会社に調査を頼みます。
まとめ
PHPの脆弱性が公表されたときに、企業サイトで決めることは、今のPHPの版を3つ目の数字まで確かめること、サーバーの種類から誰が上げるかを確かめること、上げられないなら制限か停止を誰が決めるか、上げた後に侵入の痕跡を見ることです。WordPressやプラグインの更新では直りません。
2026年10月のPHP2shellでは、修正版はPHP 8.5.12/8.4.27/8.3.36/8.2.35で、8.1以前には修正版が出ていません。PHP 8.2を使っているサイトは、2026年12月31日のサポート終了までに次の版へ上げる計画も要ります。
PHPの版の確認と引き上げ、上げられないテーマの改修や作り直し、侵入の痕跡の確認まではWEB制作・ホームページ制作で承っています。これまでの制作物は制作実績、会社紹介資料は資料ダウンロードから、ご相談はお問い合わせからご連絡ください。